公告
第三方支付公會攜手數產署召開AI應用指引座談會 推進AI應用與治理對話
第三方支付公會攜手數產署召開AI應用指引座談會
邀集32家業者與六位專家交流,數產署支持以務實指引協助產業安心導入AI
為讓第三方支付產業的實務需求充分納入AI治理政策研議,中華民國第三方支付服務業商業同業公會於今(21)日在集思北科大會議中心辦理「人工智慧風險分類框架第三方支付產業第2次諮詢座談會」。會議由本會蕭新晟理事長致詞揭開序幕,邀集32家業者代表、六位專家學者,以及數位發展部數位產業署與財團法人資訊工業策進會團隊,共同檢視AI應用指引草案,針對責任分工、個資保護、人工監督與導入成本等核心議題深入交流。
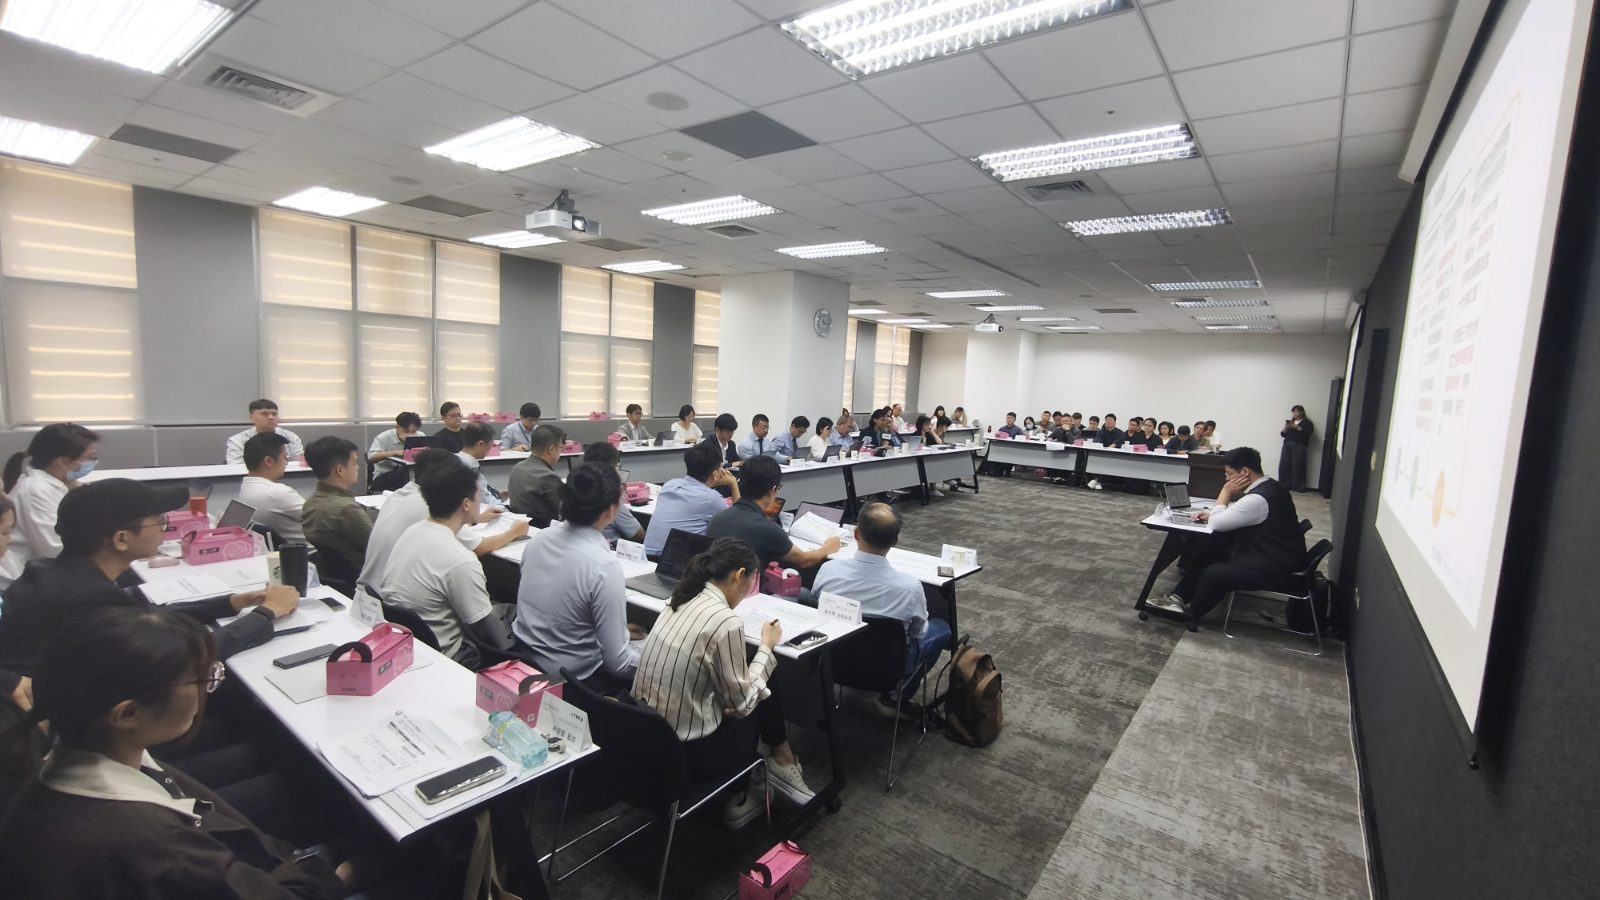
隨著AI逐步運用於客戶身分確認、交易風控、商戶審查及軟體開發,第三方支付業者正面臨技術應用與治理要求同
步演進的挑戰。本會透過此次座談,整合會員的第一線經驗與跨領域專業建議,將業者實際面對的問題具體帶入草案討論,推動更貼近產業需求、具可執行性的治理措施。
蕭新晟理事長於會中交流時,從業者導入AI的經驗出發,建議進一步區分「AI模型開發」與「AI服務開發」,釐清不同角色的責任範圍。第三方支付業者除了將AI用於風控與審核,也已運用於系統及軟體開發,指引應考量雲端與地端、開源與非開源模型等不同情境,並隨模型能力演進,保留人工監督方式的調整彈性,使治理措施能持續回應技術與業務發展。
本次座談由數位產業署平臺經濟組施偉仁組長率數產署蘇凌平、謝青雯兩位科長親臨指導。施組長明確指出,推動指引的出發點是促進產業發展,協助第三方支付業者更安心地使用AI。他特別關切尚未導入AI的業者,是否會因措施過於繁複而卻步,也重視已導入業者可能增加的執行成本,期盼透過清楚、可操作的指引,協助企業建立管理機制,降低自行摸索的負擔。
對於個資保護等重要課題,施組長並提出,可從法律、組織管理及商業模式等不同面向尋求解決方式,將治理原則轉化為業者能夠實際採用的做法。本會感謝施組長全程主持討論,積極聽取產業與專家意見,並將導入需求、執行成本及應用發展納入考量,為產業推動AI轉型提供支持。
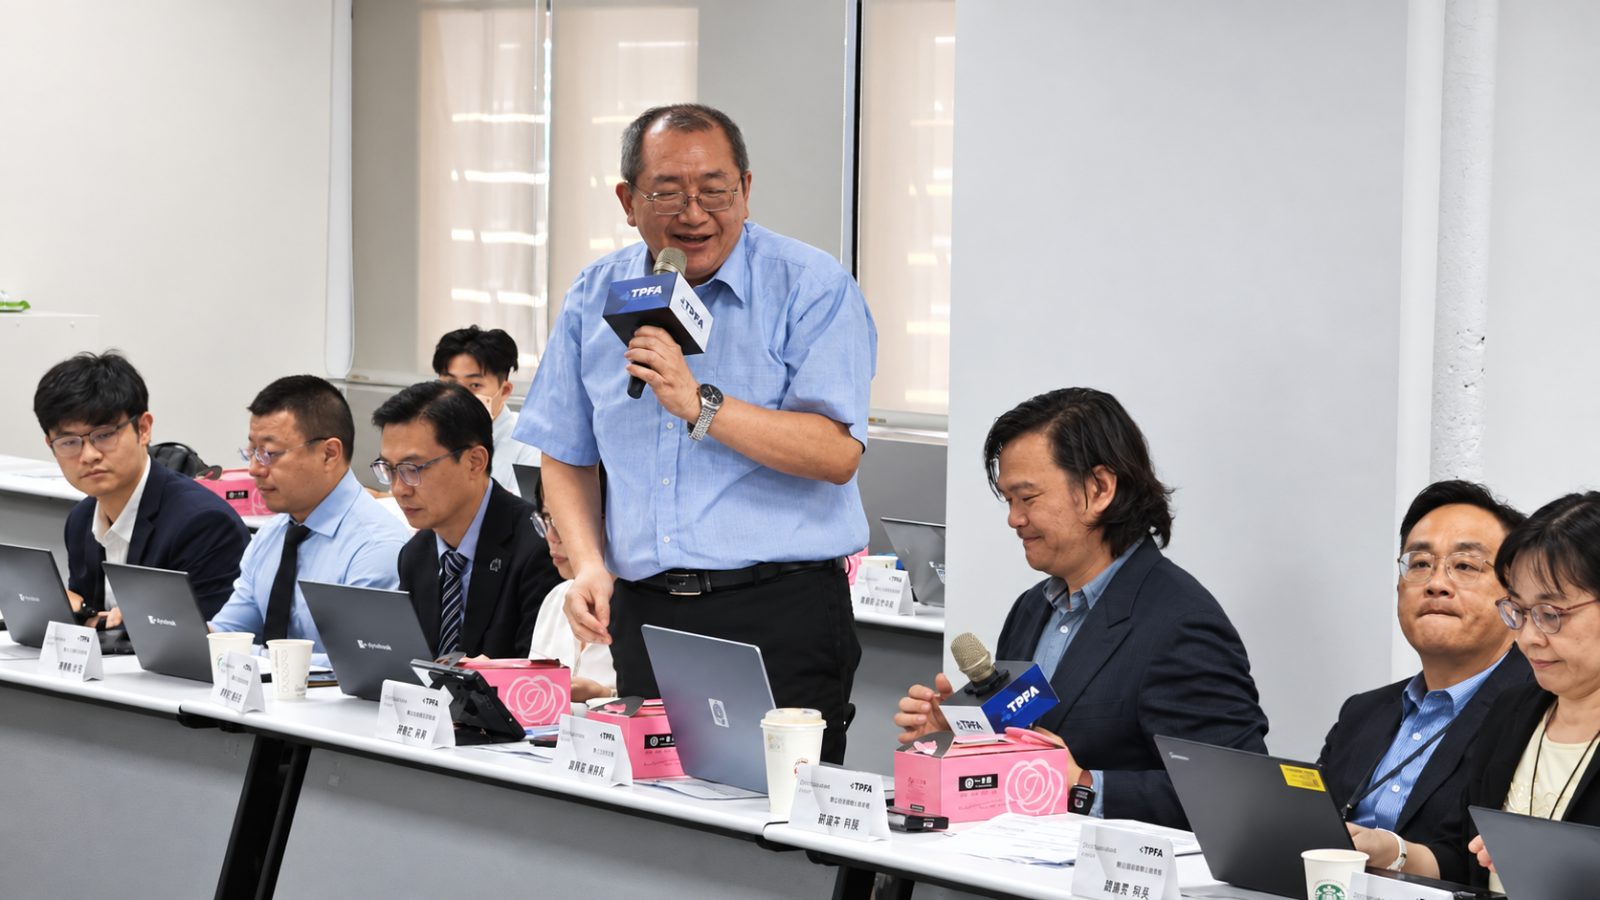
▲數位發展部數位產業署組長施偉仁強調指引以「促進產業發展而非新增管制」為核心,指示增列具體可操作指標以降低業者合規成本,助攻支付產業接軌AI代理商務
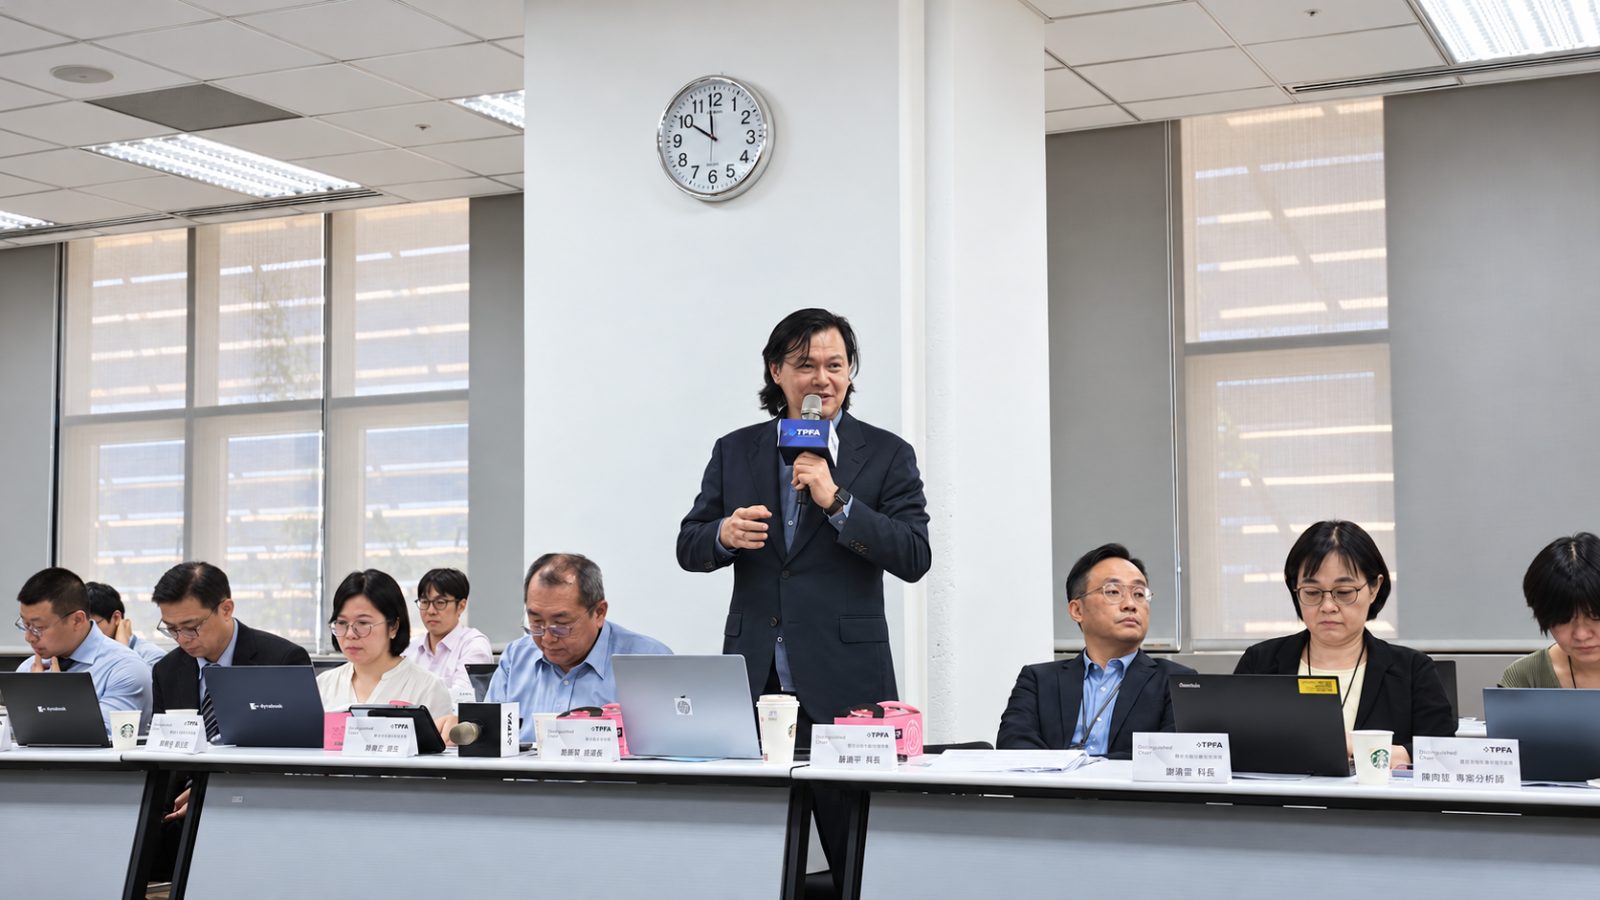
▲第三方支付公會理事長蕭新晟致詞提醒業界落實全生命週期個資與資安控管,並呼籲指引明確區分AI模型與服務開發角色、保留人工監督隨技術演進調配的彈性
為完整呈現不同專業觀點,本會此次邀請法律、資訊管理、行政管理及創新應用等領域的六位專家學者參與,從制度設計到企業執行,逐一檢視草案的適用性。
本次座談會邀集理律法律事務所熊全迪律師、東吳大學資訊管理學系許哲銓副教授、國立臺南大學行政管理學系曾憲立副教授、臺灣大學D-School陶韻智兼任教授、國立臺北科技大學EMBA陳育威執行長,以及陽明交通大學科技法律學院陳鋕雄院長等6位權威專家學者,針對指引草案進行兩輪深度剖析,為產業提供兼顧法治保障與技術實務的具體建議。
理律法律事務所熊全迪律師高度肯定草案以人工智慧基本法風險分級為基礎的架構及對重大財產保障情境的關注。他提醒,企業落實「人類監督(Human-in-the-Loop)」不能流於形式上一兩秒的快速瀏覽,必須確保覆核人員獲提供完整資訊,具備如同未使用AI時的實質判斷條件。針對角色定義,他建議對照歐盟與日本規範,釐清模型供應商、支付業者與終端消費者三方在B2B與B2C契約中的法律與求償關係。熊全迪律師並援引消費者保護法第7條強調,在新興科技尚未完全標準化前,業者若能積極落實主管機關參考指引,證明服務已符合「當時科技或專業水準可合理期待之安全性」,未來若不幸發生消費爭議,將在法院個案審理中為企業創造更充裕的民事責任抗辯空間。
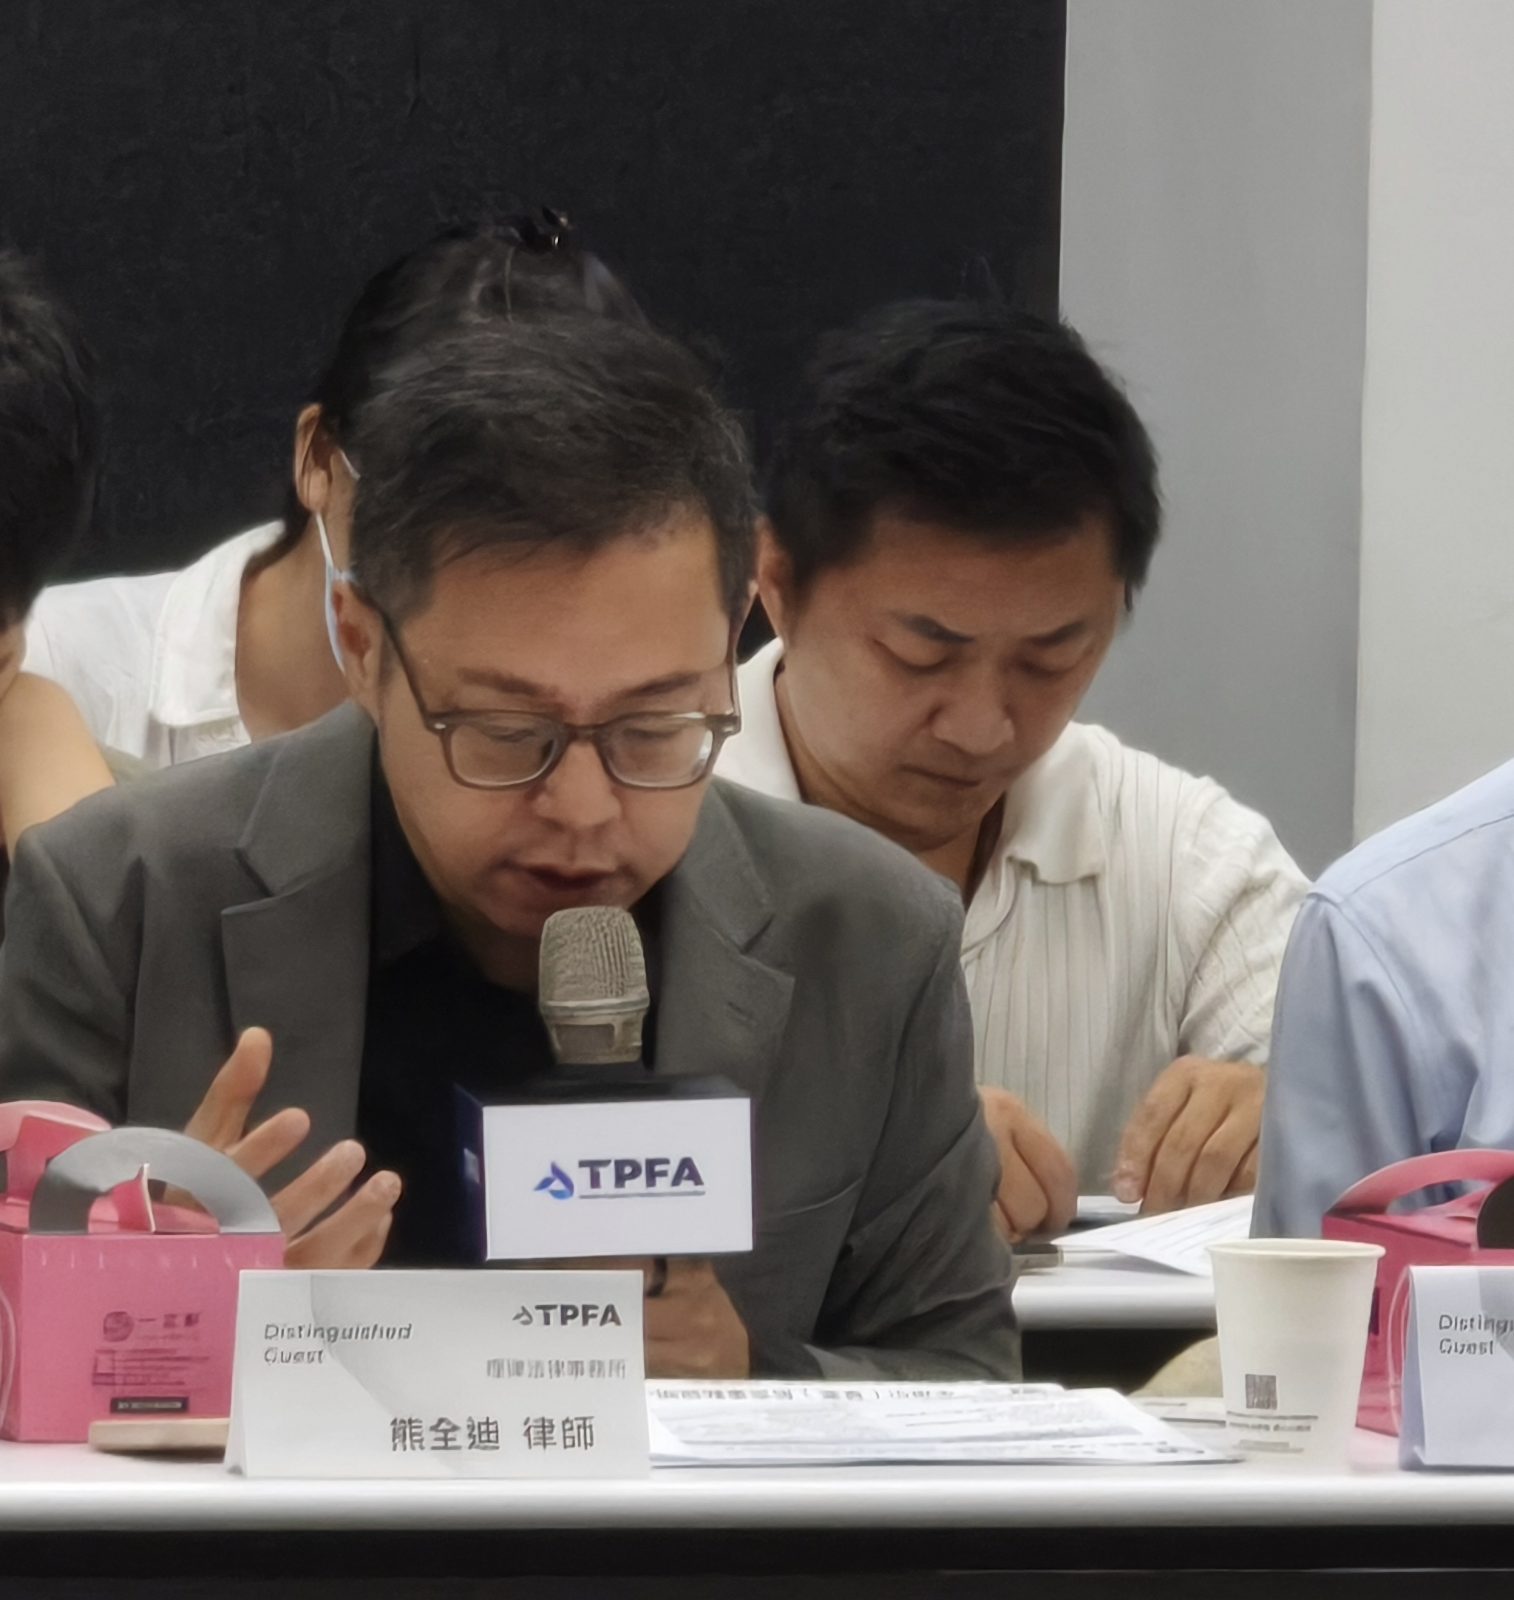
▲理律法律事務所律師熊全迪建議釐清AI供應鏈三方法律關係與實質人工覆核條件,並指出業者落實主管機關指引將有助於在消費爭議中建立《消保法》民事責任抗辯空間
東吳大學資訊管理學系許哲銓副教授則從第三方支付握有身分證等大量高敏感個資的特性切入,指出業者若串接雲端AI模型,在資料保存、是否遭留存再利用及稽核軌跡上存在技術難題,指引須進一步轉化為可落地的技術作法。針對演算法公平性檢測與偏見審查,他建議明確界定驗證主體、檢測標準及應揭露之模型或架構資訊,讓揭露標示能與資料溯源相互印證;同時提醒不同模型版本與API漏洞各異,資安通報SOP應更具體,「AI模型倫理」亦須轉化為可執行的機制,並防範KYC持續審查與交易監測中因AI回傳虛假結果(幻覺)而形成風控破口。
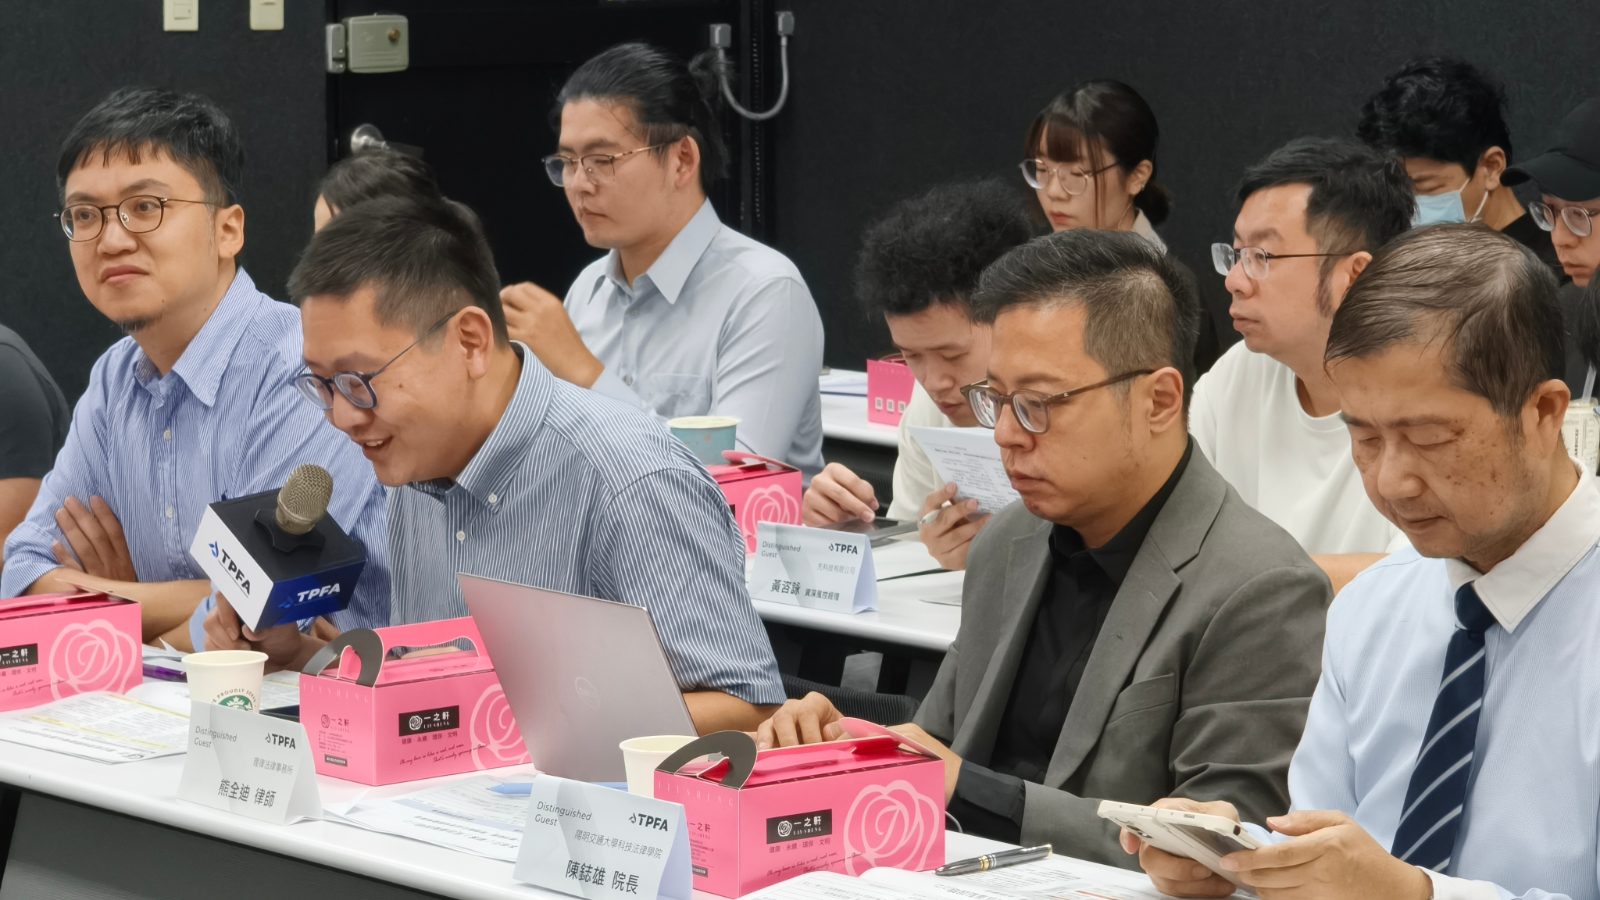
▲東吳大學資訊管理學系副教授許哲銓提醒第三方支付串接雲端AI模型須確保高敏感個資不外洩與稽核軌跡完整,並應明確化演算法公平性驗證標準以防範AI幻覺造成風控破口
國立臺南大學行政管理學系曾憲立副教授從國際接軌與落地可行性雙軌剖析,指出日本 AI業者指導方針 已更新演進,同一企業常橫跨開發、提供與使用多階段,且日本規範上位對接G7、G20至OECD推動的「廣島AI進程(Hiroshima AI Process)」,建議有意拓展跨國服務的業者納入參考。在資安通報面,他建議結合國內資安法規與美國NIST最新AI事件應變措施,導入PDCA循環改善與復原(Recovery)機制,並補強商業使用者的應用情境。他同時借鏡歐盟AI法案延後落地及ISO國際標準經驗,提醒全面追蹤AI Agent全流程軌跡的合規成本極高,建議主管機關維持推廣鼓勵立場,並提供分階段的「優先執行順序」供業者循序落實。
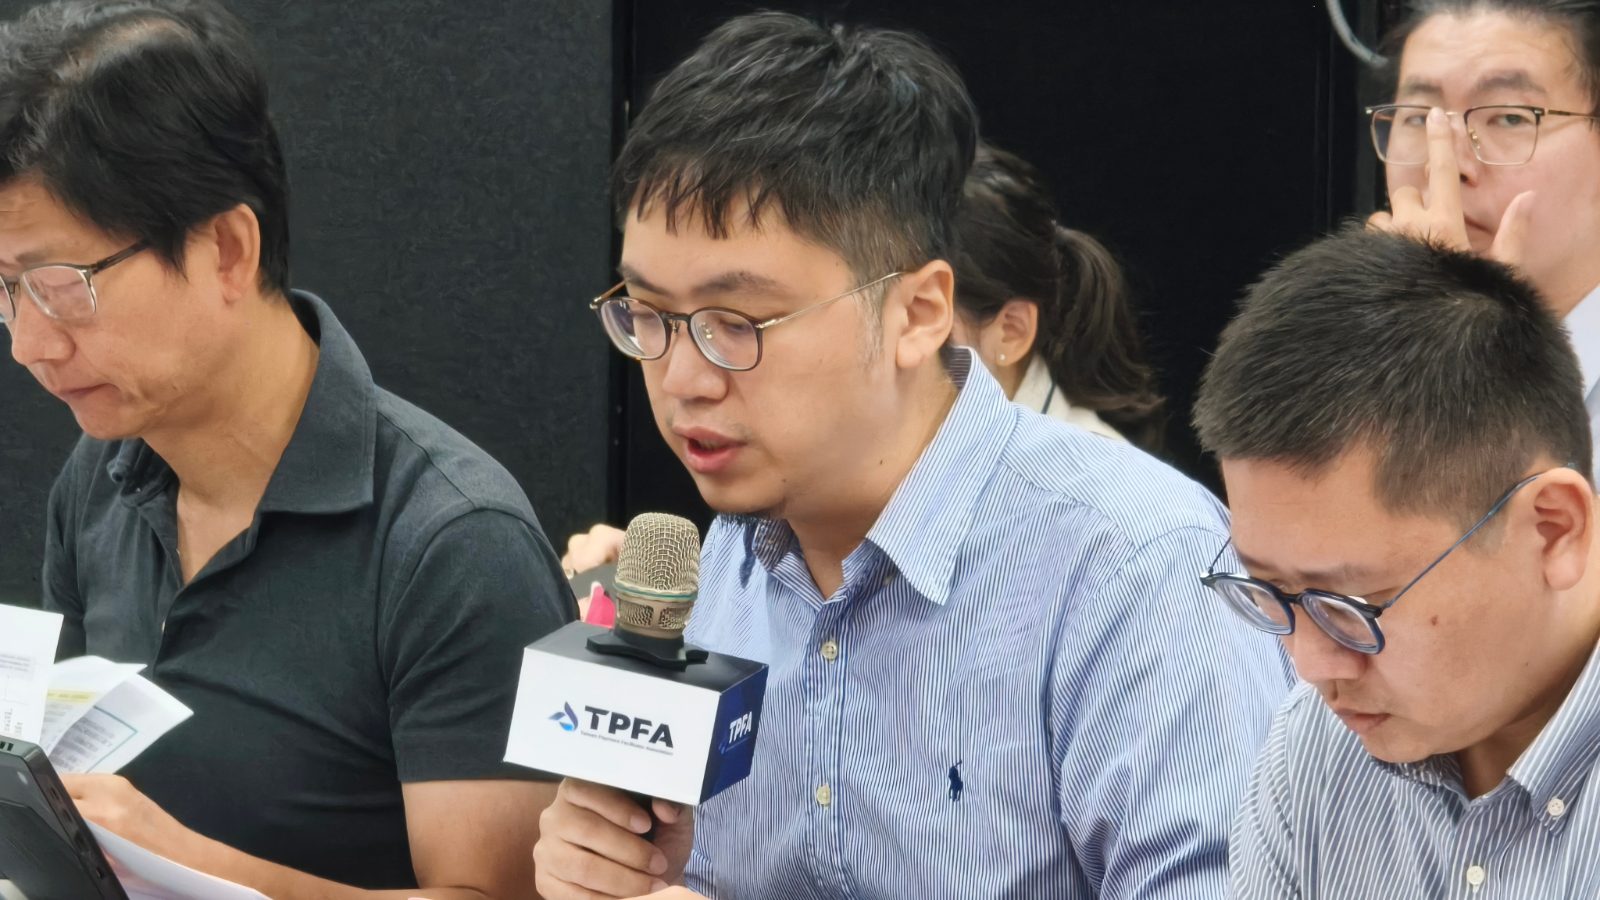
▲國立臺南大學行政管理學系副教授曾憲立建議有意拓展跨國業務的業者參照日本指引與「廣島AI進程」,於資安通報導入PDCA復原機制,並期盼指引提供分階段優先執行順序以減輕合規負擔
臺灣大學D-School陶韻智兼任教授直言,指引應審慎處理「促進AI使用」與「管制感受」之間的落差,若僅重述既有洗錢防制、公平待客等法遵義務並羅列難以完全根除的模型風險,易使業者因擔憂動輒得咎而卻步,建議思考當業者已盡善良管理人注意義務並正確揭露標示時,是否具備相應的責任減輕空間。他並舉矽谷科技公司與銀行實務為例,建議將AI Agent視為「數位員工」,配置專屬Email、所屬部門與負責主管(Manager),一旦出事即可精準定位特定Agent與管理人並改善SOP;同時前瞻探討跨網站代理登入遭阻擋之課題,建議未來可引導建立「Agent對Agent(A2A)」通訊協定與收費機制,促進代理商務發展。
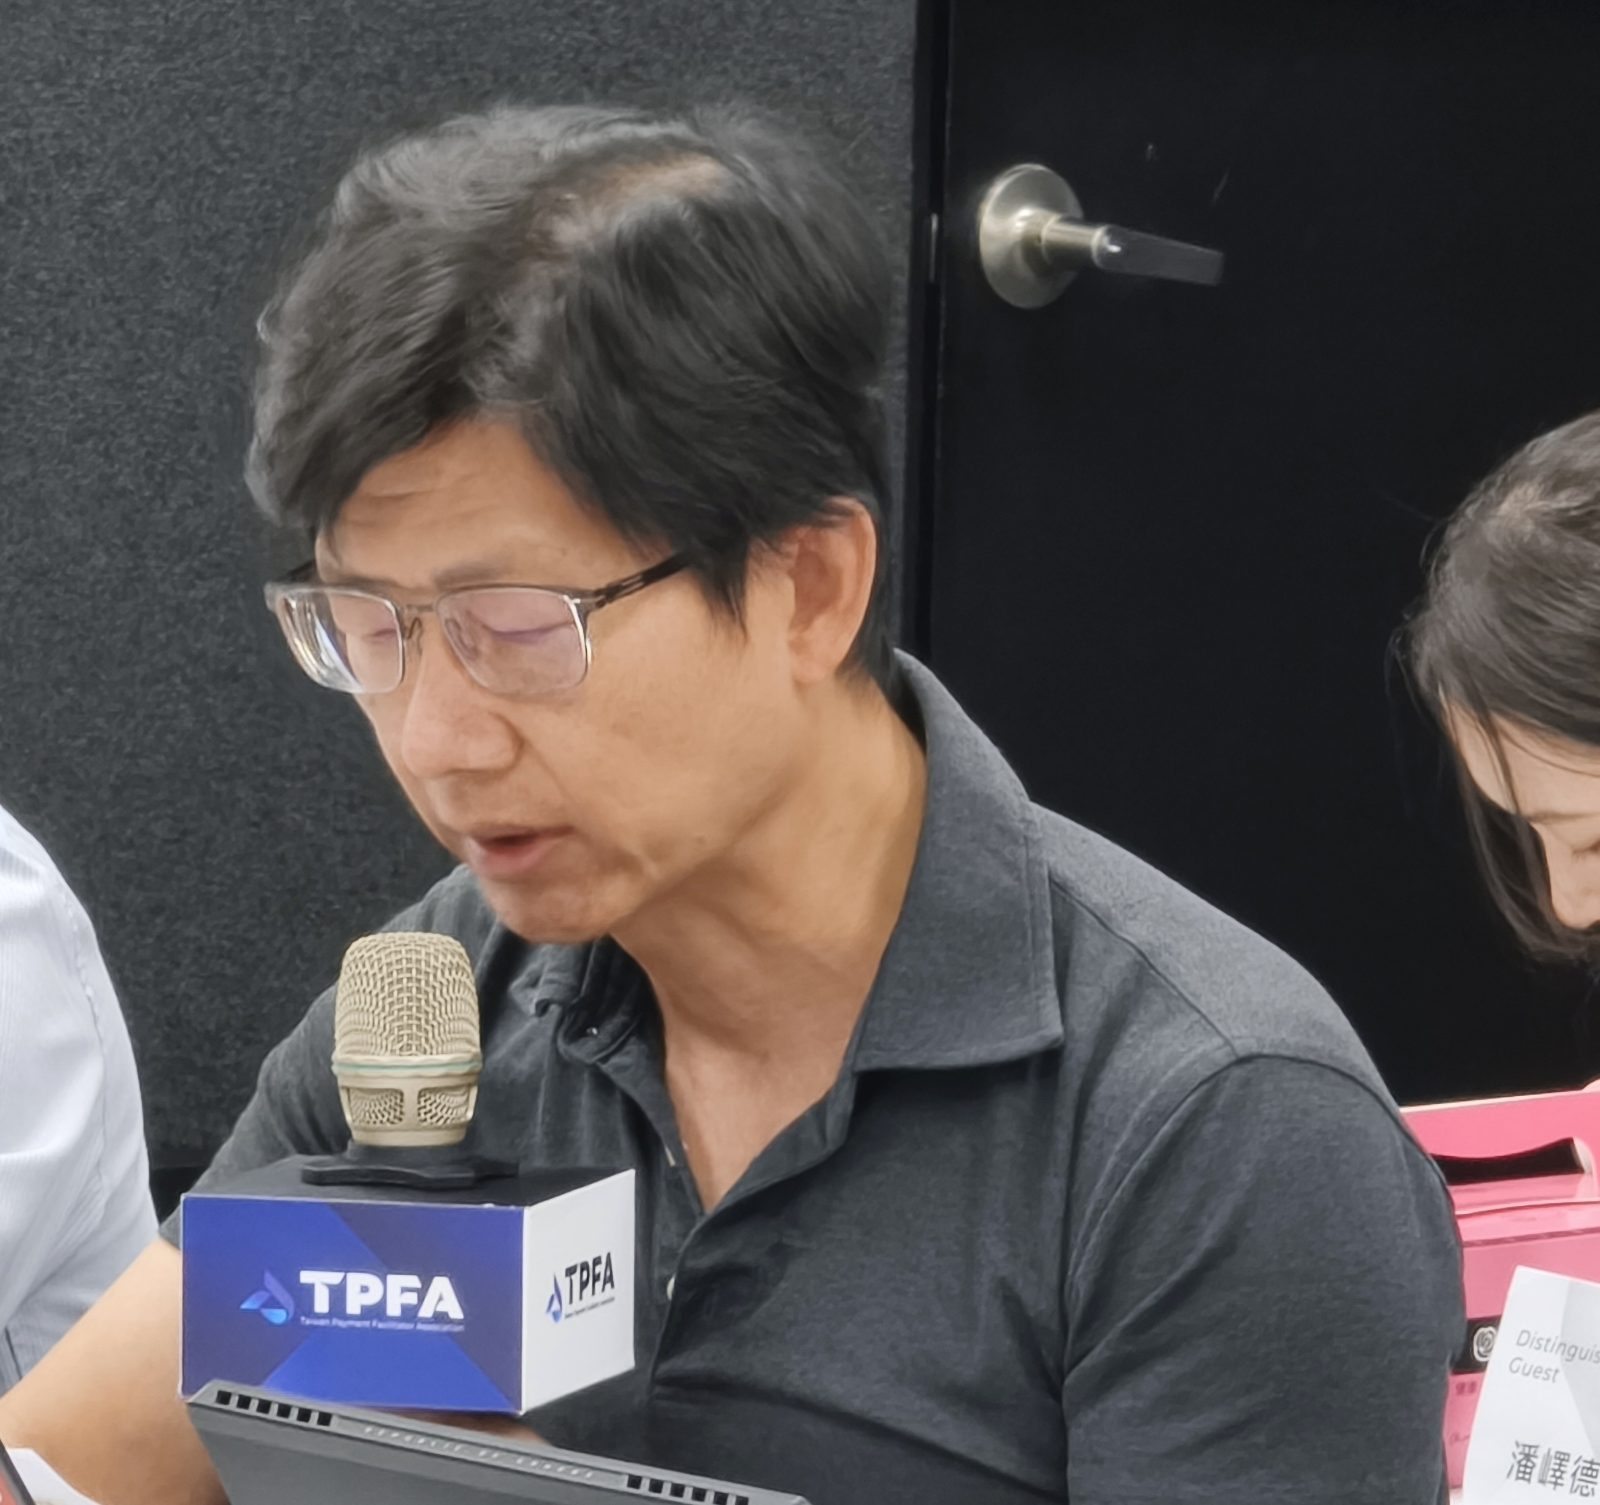
▲臺灣大學D-School兼任教授陶韻智呼籲消弭指引的管制感受以鼓勵產業創新,並分享將AI Agent視為「數位員工」賦予專屬信箱與負責主管的具體管理實務及跨站A2A互通構想
國立臺北科技大學EMBA陳育威執行長建議,於指引或附件中清楚向業者說明各項建議措施的防範目的,協助業者認知遵循指引旨在降低系統漏洞與後續法律財產爭議。他指出,第三方支付與金融業功能部分重疊,可將金管會對金融機構的高標準規定視為最嚴格的參照座標,但不必強制第三方支付採同等嚴苛標準,而是讓業者在「交易安全」與「營運效率/應用彈性」之間擁有明確的風險評估與取捨範疇;同時提醒應具體確認開發者與部署者在系統即時更新上的責任歸屬。
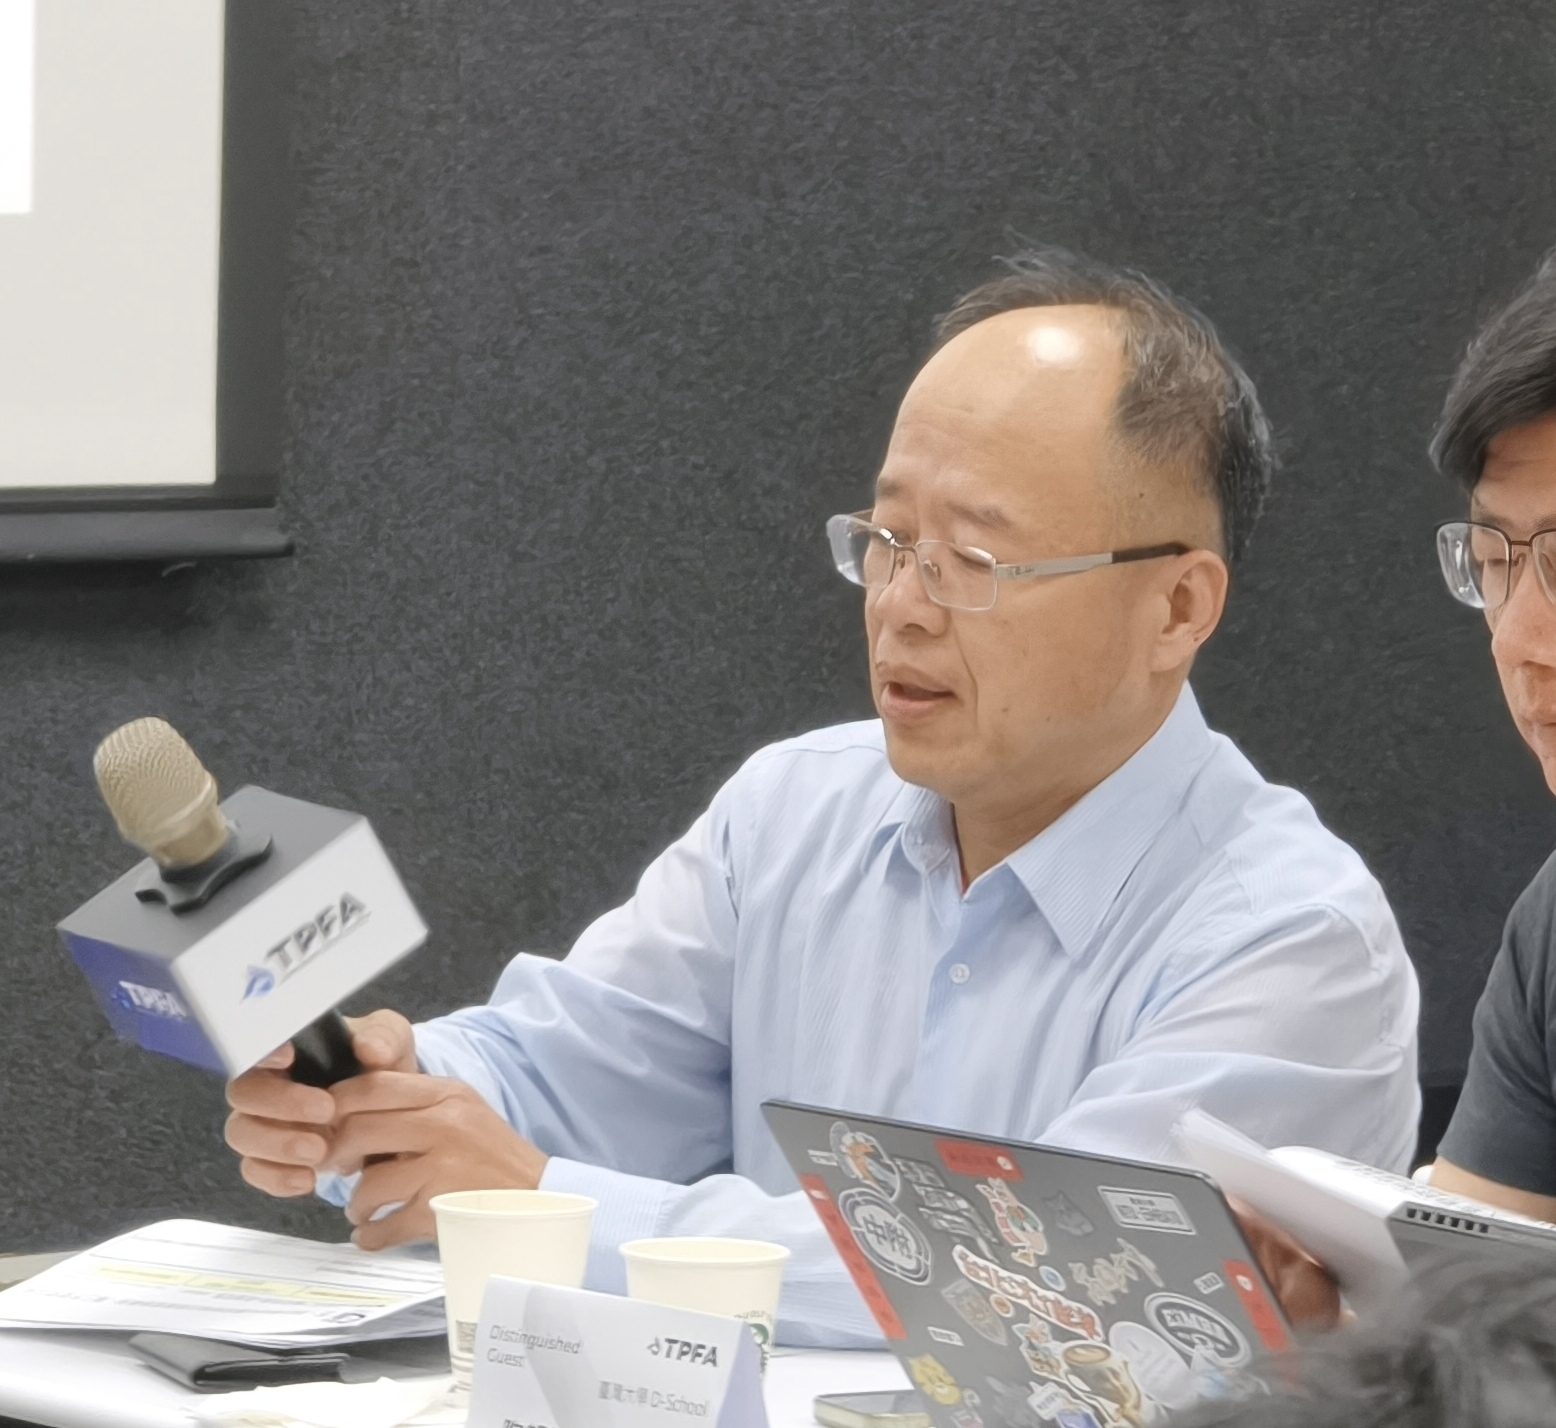
▲國立臺北科技大學EMBA執行長陳育威建議透過附件清楚說明各項措施防範目的,並以金融業規範為參照基準,讓支付業者在交易安全與營運效率間彈性評估治理強度
陽明交通大學科技法律學院陳鋕雄院長壓軸剖析行政指引的雙重核心功能,指出指引對內作為行政機關裁量準據,對外則協助法院審理民法與消保法不確定法律概念時有所依循;其本質是為業者設定責任「樓地板」,避免業者責任遭無限上綱、防止所有交易被迫退回人工審核而喪失自動化效益,且比修法更具技術調適彈性。陳鋕雄院長強調,風險分類應以消費者可能遭受損害的「固有風險」為準,並透過生命週期中的技術措施(如以另一AI代理人監控原AI)降低「剩餘風險」;若新技術能達到與傳統人工查驗同等甚至更低的風險(「風險等同性」),即應允許減少繁瑣的人工行政支出。他更提出三大具體配套,包括保留關鍵少數人力、建立足以支撐消費者申訴理由說明與回覆時限的可追溯紀錄,以及由政府於指引中明定「供應商最低契約條款」,作為本土業者與OpenAI等跨國大廠議約時的堅實後盾。
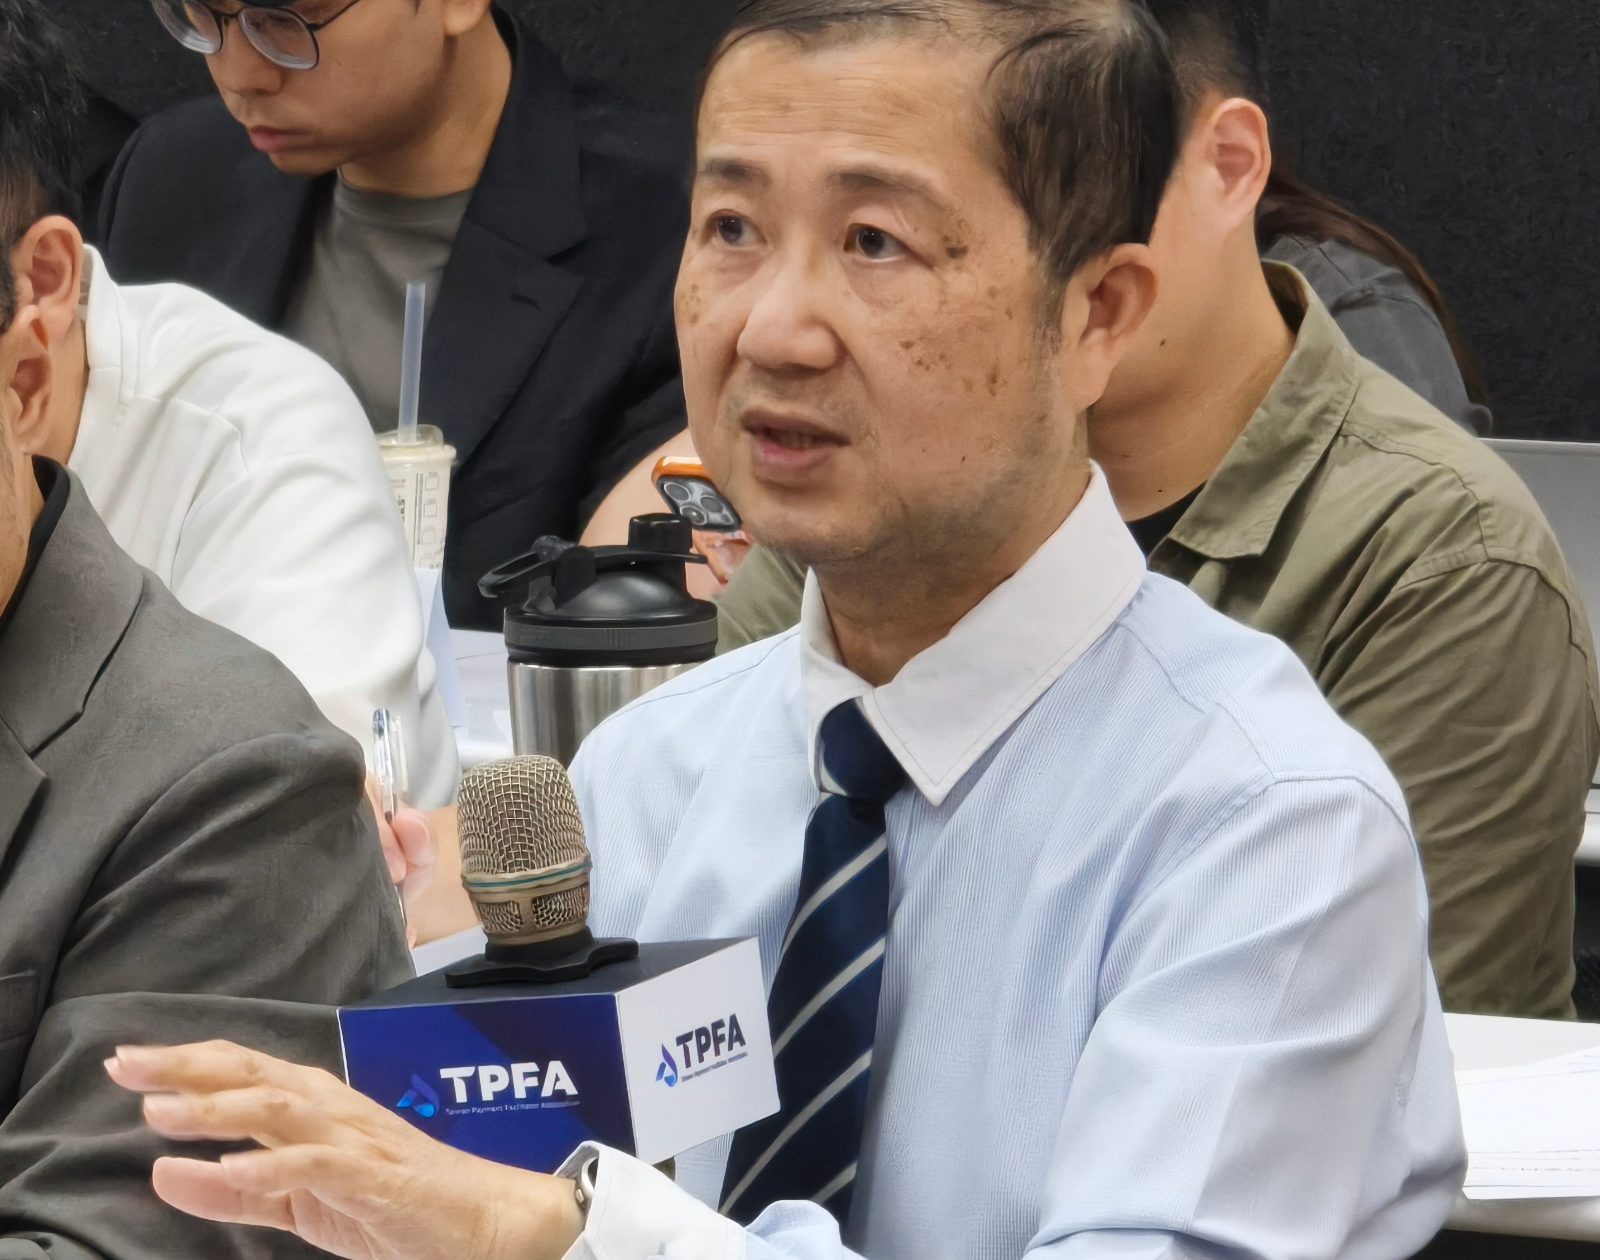
▲陽明交通大學科技法律學院院長陳鋕雄指出行政指引旨在設定責任「樓地板」避免業者責任無限上綱,並建議以「風險等同性」鼓勵技術創新及明定供應商最低契約條款作為議約後盾
32家業者熱烈交流與資策會雙所專業回饋:導入「人在迴路之上」與整合式資安預警
在業者交流環節中,現場與會的32家第三方支付業者代表踴躍反映第一線實務挑戰。有與會業者代表指出,未來除支付業者內部導入AI外,消費者亦將大量使用個人AI Agent代為消費與操作,當交易兩端皆有AI介入時,既有KYC與「是否為本人授權操作」的辨識難度倍增,期盼指引與法規提供進一步依循。另有與會業者針對草案中「建立AI專屬資安威脅應變與通報SOP」及「定期進行AI專屬滲透測試」提出建言,建議改為「因應AI新興威脅」之措施以保留整合彈性;同時提醒現行AI Agent已具備依行為資料破解密碼或擷取Email OTP驗證碼的能力,建議國際大型模型製造商(如OpenAI、Anthropic等)應承擔一定合規要求,讓AI Agent主動揭露代理身分,協助商家與支付平台採取相應風控措施。
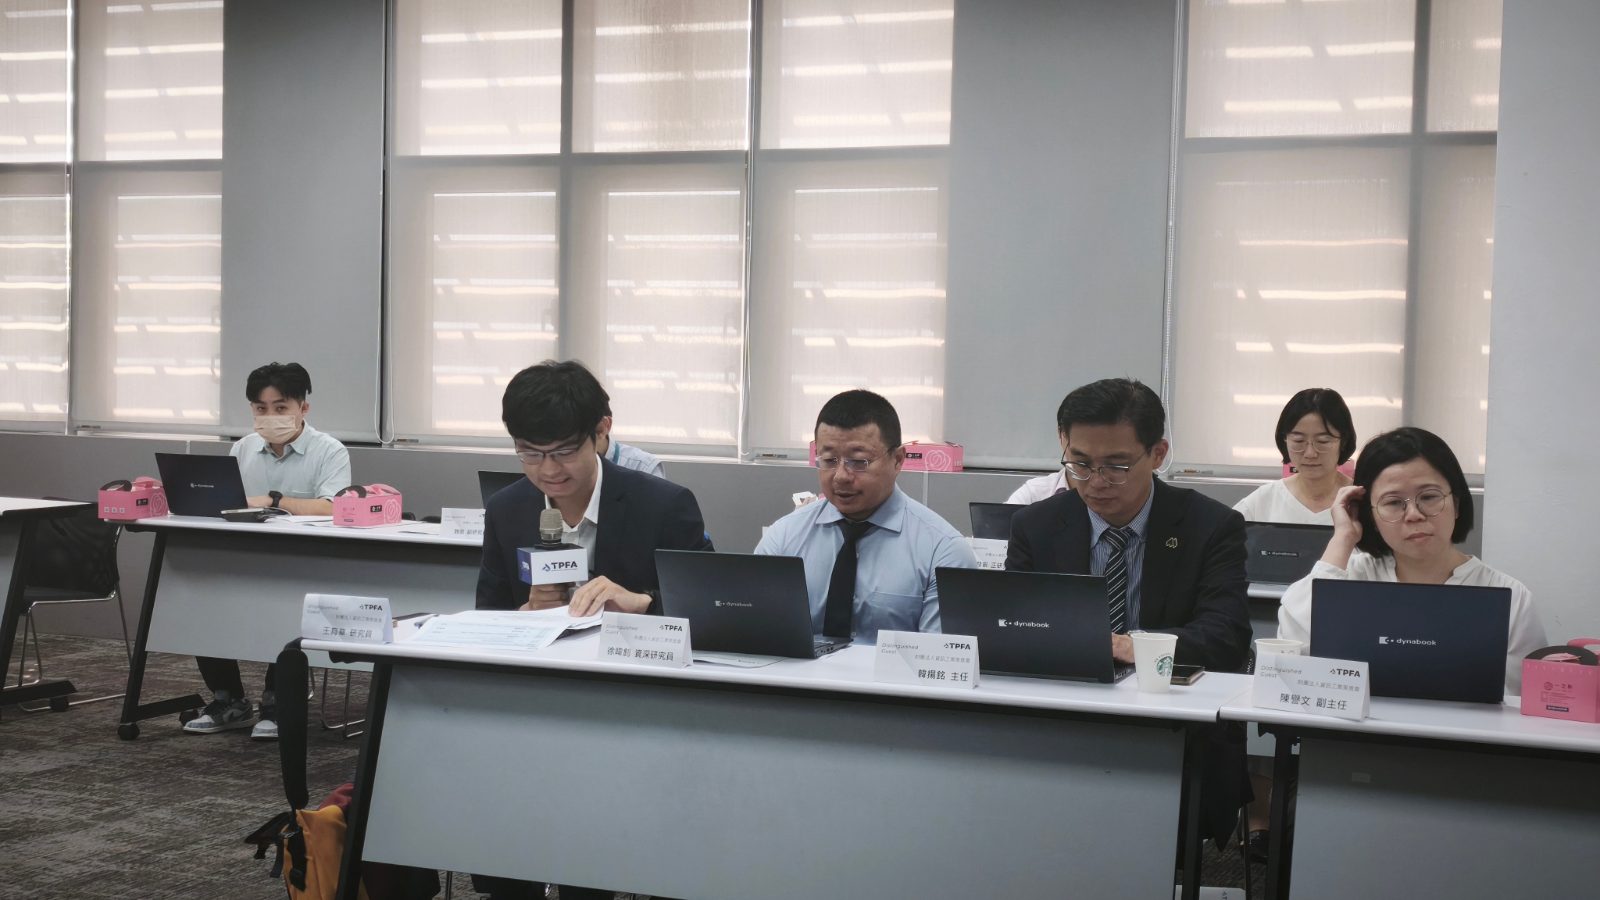
▲右起:科技法律研究所 陳譽文副主任、許芳瑜組長(後)、產業情報研究所 韓揚銘主任、科技法律研究所 徐暐釗資深研究員、王育章研究員
作為本計畫研究與執行單位,資策會科技法律研究所(科法所)王育章研究員、陳譽文副主任及許芳瑜組長等研究團隊,於引言簡報中完整說明草案依人工智慧基本法第16條第2項規劃之五章架構,融合日、韓及美國NIST風險管理框架,提出「個人資料權益與隱私保護」、「公平無歧視與透明可解釋性」、「模型可靠度與人類監督營運管理」、「深偽防詐、認知防護與數位信任治理」、「資訊安全與AI系統抗威脅防禦」及「價值對齊與社會責任治理」六大共通治理原則,並針對第三方支付提出「強化客戶身分確認及持續審查」、「對直接影響資金與支付權益的AI決策提高治理要求」及「確保AI不會成為法遵義務的單點失效來源」三大治理重點與自我評估檢核表。
針對與會專家與業者的建言,資策會科法所團隊給予三項具體回饋:
第一,將研議重新調整「開發者/部署者」角色分類用詞,評估改以「AI生命週期各階段應執行事項」呈現,讓業者更易理解對照;
第二,討論業者所建議修正「AI專屬」資安文字,讓企業能整合於現行資安機制中,並補充說明通報機制除外部通報外,亦包含「企業內部跨部門預警流程」,協助業務與技術同仁及早防範新型態AI攻擊;
第三,說明現行《民法》與內部契約求償機制依然存在,團隊將持續關注歐美針對AI舉證責任及大型科技大廠源頭設計(如C2PA數位內容溯源、浮水印與Agent身分揭露)之國際進展,並主動為業者彙整翻譯各國法規與ISO標準,省去業者自行查找翻譯的負擔,同時區分「現階段可行」與「未來中長期規劃」措施。
資策會產業情報研究所(MIC)韓揚銘主任亦從產業技術發展趨勢提出回饋。他表示支持產業積極擴大AI應用,並呼應陳鋕雄院長「以AI管理AI」的觀點。韓揚銘主任指出,隨著AI Agent應用普及,國際治理邏輯正從傳統的「Human-in-the-Loop(僅在終端節點進行人工檢查)」演進為「Human-on-the-Loop(人在迴路之上)」亦即在AI Agent運作軌跡(Trajectory)的全過程中,運用AI協助即時監控管理,同時由人類在上位保有監督意識與方向掌控。此一模式特別契合未來第三方支付頻繁面對消費者AI Agent互動的場景,能有效兼顧AI技術創新與風險治理。
施偉仁組長於會議結語說明,後續將依各方意見精修草案,並透過本會持續與業者溝通。本次座談讓32家業者代表的實務經驗,與專家學者、主管機關及研究團隊充分對話,為指引調整提供具體的產業依據。
AI治理將影響第三方支付產業的創新空間與競爭力,產業的聲音必須在政策形成過程中獲得充分重視。本會將持續整合會員意見、凝聚產業共識,針對本次提出的責任分工、治理措施及導入成本等議題,追蹤草案調整並提出具體建議,為會員爭取清楚、合理且可執行的治理規範。透過集體參與政策研議,本會將與會員共同掌握AI轉型的主動權,推動第三方支付產業在安全與信任的基礎上拓展創新應用。